

Vue d’ensemble
Un rôle est un ensemble nommé de règles de permission qui contrôle ce qu’un utilisateur peut faire sur la plateforme. Chaque utilisateur se voit attribuer exactement un rôle. Les rôles définissent les permissions au niveau de la ressource et de l’action — par exemple, « peut créer des Workflows » ou « peut lire les statistiques ».Consultez la page Permissions pour une explication complète du fonctionnement du système de permissions, y compris la délimitation des ressources, les contraintes de Team et la matrice complète des permissions.
Le rôle peut aussi être décidé par votre fournisseur d’identité — voir provisionnement automatique pour les trois façons d’attribuer un rôle à une personne provisionnée.
Listing des rôles
La page Rôles affiche tous les rôles configurés pour votre entreprise :
Utilisez la barre de recherche pour trouver des rôles par nom.
Créer un rôle
1
Ouvrir la fenêtre de création
Cliquez sur Create role dans le coin supérieur droit.
2
Saisir un nom de rôle
Choisissez un nom descriptif qui reflète l’objectif du rôle (par exemple, « Marketing Editor », « Data Analyst », « Admin »).
3
Configurer les permissions
L’éditeur de permissions affiche une matrice de ressources (lignes) et d’actions (colonnes). Cliquez sur une cellule pour passer au niveau d’accès suivant — voir Portée de Team par permission ci-dessous.Utilisez la colonne All en début de ligne pour régler toutes les actions d’une ressource d’un coup.Seules les actions applicables à chaque ressource sont affichées. Par exemple, Statistics ne prend en charge que Access et Export, tandis que Workflow prend en charge Create, Read, Update et Delete.Consultez la matrice des permissions pour la liste complète des combinaisons disponibles.
4
Créer
Cliquez sur Create pour enregistrer le nouveau rôle. Les utilisateurs assignés à ce rôle recevront immédiatement les permissions configurées.
Portée de Team par permission
Chaque cellule de la matrice propose jusqu’à trois niveaux d’accès. Un clic sur la cellule passe au niveau suivant.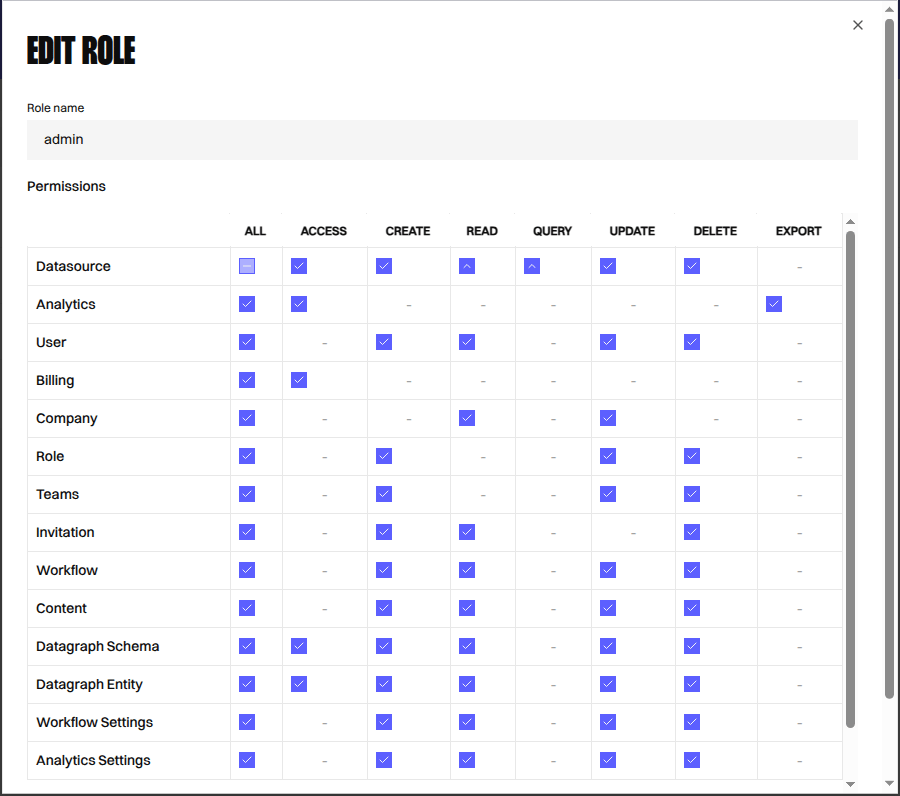
Le niveau Own teams and their parent teams n’est proposé que sur les ressources délimitées par Team. Les ressources délimitées par entreprise, comme User ou Billing, alternent uniquement entre No access et Own teams.
Dans la colonne All, un signe moins indique que la ligne mélange plusieurs niveaux. Un clic dessus remet toute la ligne en No access.
Permissions synchronisées
Certaines permissions sont automatiquement maintenues synchronisées — vous n’avez pas besoin de les configurer séparément :
Par exemple, accorder « Create » sur Content accorde aussi « Create » sur Content Font Resources. Ces permissions synchronisées ne sont pas affichées dans l’éditeur de rôles.
Règles intégrées
Chaque rôle inclut automatiquement deux règles qui ne peuvent pas être supprimées :- Read own profile — Chaque utilisateur peut consulter ses propres informations utilisateur.
- Update own profile — Chaque utilisateur peut modifier son propre nom, mot de passe, paramètres 2FA et préférences.
Modifier un rôle
- Cliquez sur le menu d’actions (⋮) sur la ligne d’un rôle et sélectionnez Edit.
- Mettez à jour le nom du rôle ou cliquez sur les cellules de la matrice pour changer leur niveau d’accès.
- Cliquez sur Save pour appliquer.
Supprimer un rôle
- Cliquez sur le menu d’actions (⋮) et sélectionnez Delete.
- Une boîte de dialogue de confirmation avertit que l’action est irréversible.
- Cliquez sur Delete pour supprimer le rôle.